भारतीय स्टेट बैंक के ग्राहकों की निजी जानकारी डार्क वेब पर मिलने से डेटा सुरक्षा को लेकर चिंता बढ़ गई है। SBI ने स्टॉक एक्सचेंजों को बताया है कि शुरुआती जाँच में 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत पहचान से जुड़ी जानकारी मिली है। इनमें नाम, पंजीकृत मोबाइल नंबर, जन्मतिथि, ईमेल और घर के पते शामिल हैं। बैंक जानकारी बाहर पहुँचने के रास्ते और घटना के दायरे की जाँच कर रहा है।
21 अक्टूबर 2026 को सामने आई जानकारी के अनुसार, बैंक को इस मामले का अलर्ट 16 अक्टूबर को मिला था। इसके बाद उसने अपनी साइबर सुरक्षा प्रक्रियाएँ सक्रिय कीं और विस्तृत जाँच के लिए स्वतंत्र एजेंसी की मदद ली। SBI का कहना है कि मुख्य बैंकिंग सेवाएँ सामान्य हैं और इस घटना से कारोबार, वित्तीय प्रदर्शन या कामकाज की निरंतरता पर कोई महत्वपूर्ण असर नहीं पड़ा है।
SBI Data Breach 2026: Overview
| Bank Name | State Bank of India |
| Incident | Customer data exposure on the dark web |
| Latest News Date | 21 October 2026 |
| Alert Received | 16 October 2026 |
| Records Initially Analysed | Approximately 375,000 |
| Customer Records with PII Identified | 3,897 |
| Investigation | Detailed cybersecurity assessment underway |
| Banking Services | Operating normally, according to SBI |
| Official Website | sbi.bank.in |
| Financial Cyber Fraud Helpline | 1930 |
SBI को साइबर अटैक की जानकारी कैसे मिली?
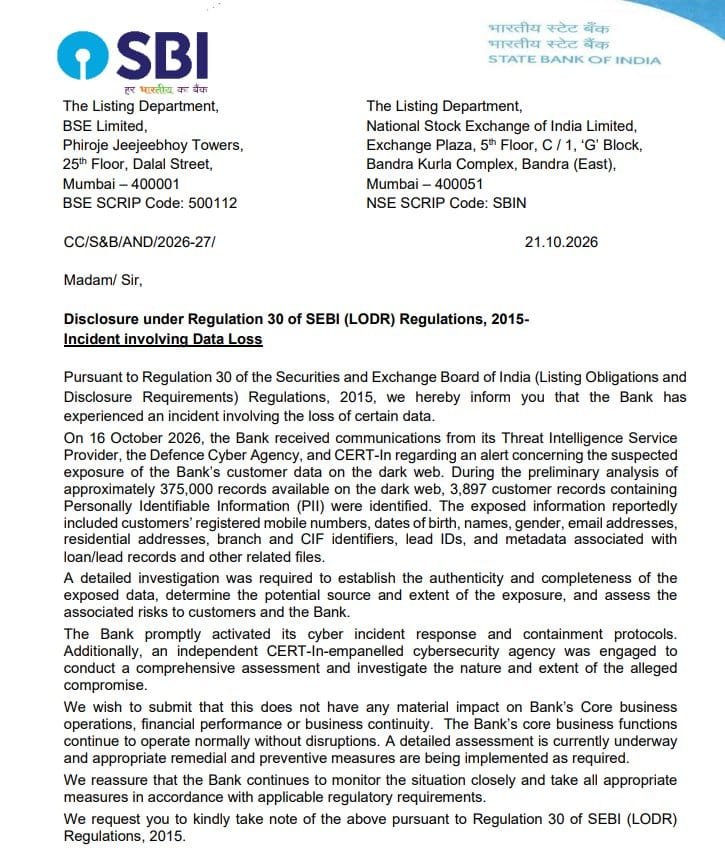
बैंक के मुताबिक, उसके थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल, यानी CERT-In ने ग्राहक डेटा के संभावित खुलासे को लेकर सूचना दी थी। इस अलर्ट के बाद डार्क वेब पर उपलब्ध रिकॉर्ड की शुरुआती पड़ताल की गई। लगभग 3.75 लाख रिकॉर्ड के विश्लेषण में 3,897 ऐसे ग्राहक रिकॉर्ड मिले, जिनमें व्यक्तिगत पहचान से संबंधित विवरण मौजूद था।
यह जानकारी सामने आने के बाद बैंक ने स्टॉक एक्सचेंजों को मामले की स्थिति बताई। हालाँकि, अलर्ट मिलने की तारीख से यह तय नहीं होता कि डेटा उसी दिन बाहर पहुँचा था। जाँच में जानकारी के स्रोत, उसकी प्रामाणिकता और संभावित जोखिम का आकलन किया जा रहा है। इन्हीं पहलुओं से पता चलेगा कि घटना किस तरह हुई और उससे कितने ग्राहक प्रभावित हो सकते हैं।
नाम और मोबाइल नंबर के अलावा क्या जानकारी मिली?
शुरुआती जाँच में सामने आए विवरण में संपर्क संबंधी जानकारी के साथ कुछ बैंकिंग पहचान नंबर और लोन से जुड़े रिकॉर्ड भी शामिल हैं। व्यक्तिगत पहचान वाली जानकारी को PII कहा जाता है। इससे किसी व्यक्ति की पहचान करने या उसके अलग-अलग विवरण को आपस में जोड़ने में मदद मिल सकती है, इसलिए इसके बाहर पहुँचने का मामला ग्राहकों के लिए अहम है।
बैंक के खुलासे में इन जानकारियों का उल्लेख है:
- ग्राहकों के नाम, जन्मतिथि और लिंग।
- बैंक में पंजीकृत मोबाइल नंबर और ईमेल पते।
- घर के पते और बैंक शाखा से जुड़ी जानकारी।
- ग्राहक सूचना फाइल, यानी CIF के पहचान नंबर।
- लीड आईडी तथा लोन और लीड रिकॉर्ड से संबंधित मेटाडेटा।
यह सूची शुरुआती पड़ताल में मिले विवरण की है। इसका मतलब यह नहीं है कि हर रिकॉर्ड में सभी जानकारियाँ मौजूद थीं। इसी तरह, लोन से जुड़े मेटाडेटा का उल्लेख होने से पूरे लोन दस्तावेज या ग्राहक की संपूर्ण बैंकिंग जानकारी उजागर होने का निष्कर्ष नहीं निकाला जा सकता।
3.75 लाख ग्राहकों के डेटा का दावा किसने किया?
इस मामले में सिरियसिम, यानी Siriusim नाम के एक हैकर ग्रुप का दावा भी सामने आया था। ग्रुप ने डार्क वेब के एक फोरम पर SBI के करीब 3.75 लाख ग्राहकों से जुड़ी जानकारी हासिल करने का दावा किया था। हालाँकि, बैंक ने स्टॉक एक्सचेंजों को दी गई फाइलिंग में किसी हैकर ग्रुप का नाम नहीं लिया है।
इसलिए हैकर ग्रुप के दावे और बैंक की शुरुआती जाँच के नतीजों को अलग समझना जरूरी है। लगभग 3.75 लाख रिकॉर्ड विश्लेषण के दायरे में आए, जबकि 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत जानकारी पहचानी गई। पूरे डेटा की जाँच अभी जारी है। सभी रिकॉर्ड को वास्तविक और अलग-अलग ग्राहकों से जुड़ा मानकर प्रभावित लोगों की अंतिम संख्या तय करना फिलहाल सही नहीं होगा।
जाँच के लिए बैंक ने क्या कदम उठाए?
SBI ने अलर्ट मिलने के बाद साइबर घटना से निपटने और उसके असर को सीमित करने के लिए तय सुरक्षा प्रक्रियाएँ लागू कीं। इसके साथ CERT-In की सूची में शामिल एक स्वतंत्र साइबर सुरक्षा एजेंसी को विस्तृत आकलन का काम दिया गया है। एजेंसी कथित सेंध की प्रकृति और उसके पूरे दायरे की पड़ताल कर रही है।
बैंक के अनुसार, जाँच में मिले डेटा की प्रामाणिकता, उसकी पूर्णता, संभावित स्रोत और ग्राहकों के लिए जोखिम का आकलन किया जाना है। जरूरत के अनुसार सुधारात्मक और बचाव संबंधी उपाय भी किए जा रहे हैं। बैंक ने स्थिति पर लगातार नजर रखने और लागू नियामकीय जरूरतों के अनुसार आगे कदम उठाने की बात कही है।
क्या ग्राहकों के खाते या बैंकिंग सेवाएँ प्रभावित हुई हैं?
SBI ने स्पष्ट किया है कि उसकी मुख्य बैंकिंग गतिविधियाँ सामान्य रूप से चल रही हैं। बैंक के मुताबिक, इस घटना से मुख्य कारोबारी कामकाज, वित्तीय प्रदर्शन या सेवाएँ जारी रखने की क्षमता पर कोई महत्वपूर्ण असर नहीं पड़ा है। ग्राहक डेटा से जुड़े जोखिम का आकलन अलग से किया जा रहा है।
अब तक उपलब्ध खुलासे से यह साबित नहीं होता कि सभी ग्राहकों के खाते, इंटरनेट बैंकिंग पासवर्ड, ATM PIN या UPI PIN तक पहुँच बन गई है। व्यक्तिगत जानकारी सामने आना और खाते से अनधिकृत लेनदेन होना अलग स्थितियाँ हैं। इसलिए ग्राहक अपने खाते की गतिविधियों पर ध्यान दें और किसी संदिग्ध कॉल या संदेश पर गोपनीय विवरण साझा न करें।
निजी जानकारी का गलत इस्तेमाल कैसे हो सकता है?
ऐसी जानकारी बाहर पहुँचने पर संभावित जोखिम फर्जी कॉल, संदेश और ईमेल का होता है। उदाहरण के लिए, किसी ग्राहक का नाम, पता और लोन से जुड़ा विवरण जानने वाला व्यक्ति खुद को बैंक कर्मचारी बताकर भरोसा जीतने की कोशिश कर सकता है। इसके बाद KYC अपडेट, खाते की सुरक्षा या आवेदन के सत्यापन का बहाना बनाकर OTP अथवा पासवर्ड माँगा जा सकता है।
SBI की सामान्य साइबर सुरक्षा सलाह में भी इस तरह की धोखाधड़ी से सावधान रहने को कहा गया है। किसी कॉलर के पास आपकी सही व्यक्तिगत जानकारी होना उसकी पहचान का प्रमाण नहीं है। ऐसी स्थिति में बातचीत रोककर बैंक के आधिकारिक माध्यम से संपर्क करना बेहतर है। इस घटना में डेटा के संभावित दुरुपयोग की जाँच जारी है।
SBI ग्राहक किन सावधानियों का पालन करें?
ग्राहकों को खाते से जुड़े अनजान संदेशों और अचानक आए सत्यापन अनुरोधों पर ध्यान देना चाहिए। खास तौर पर खाता बंद करने की चेतावनी, तुरंत KYC कराने का दबाव या ऐप डाउनलोड करने की माँग मिलने पर पहले बैंक से पुष्टि करें। बिना जाँचे किसी लिंक या फाइल को खोलना अतिरिक्त जोखिम पैदा कर सकता है।
- OTP, ATM PIN, UPI PIN, CVV और बैंकिंग पासवर्ड किसी को न बताएँ।
- WhatsApp, SMS या ईमेल से मिली संदिग्ध APK फाइल इंस्टॉल न करें।
- किसी अनजान व्यक्ति के कहने पर रिमोट एक्सेस ऐप डाउनलोड न करें।
- खाते में अनजान लेनदेन और अन्य असामान्य गतिविधि पर नजर रखें।
- सहायता के लिए बैंक की आधिकारिक वेबसाइट, ऐप या शाखा का उपयोग करें।
- गोपनीय विवरण किसी फर्जी पेज पर भर दिया हो तो तुरंत बैंक को सूचित करें।
खाते से पैसे निकलें तो शिकायत कहाँ करें?
बिना अनुमति लेनदेन दिखने पर तुरंत बैंक से संपर्क करके शिकायत दर्ज कराएँ। जरूरत के अनुसार संबंधित कार्ड या डिजिटल बैंकिंग सुविधा ब्लॉक कराने के लिए बैंक की मदद लें। वित्तीय साइबर धोखाधड़ी की तत्काल रिपोर्टिंग के लिए राष्ट्रीय हेल्पलाइन 1930 उपलब्ध है। राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर भी शिकायत दर्ज की जा सकती है।
शिकायत करते समय लेनदेन की तारीख, समय, रकम, संदर्भ नंबर और संदिग्ध कॉल या संदेश का विवरण सुरक्षित रखें। जल्दी सूचना देने से बैंक और जाँच एजेंसियों को कार्रवाई शुरू करने में मदद मिलती है। आगे इस मामले में प्रभावित ग्राहकों की अंतिम संख्या, डेटा बाहर पहुँचने का रास्ता और अतिरिक्त सुरक्षा उपायों को लेकर SBI की आधिकारिक जानकारी अहम रहेगी।